
Signaler les mails indésirables, récupérer un mail qui n'est pas un spam.
À noter : depuis le 28 septembre 2026, l'outil permettant de gérer les spams est Hornet Security
Via la solution Hornet Security, vous recevez régulièrement un rapport de quarantaine par email comme celui-ci :
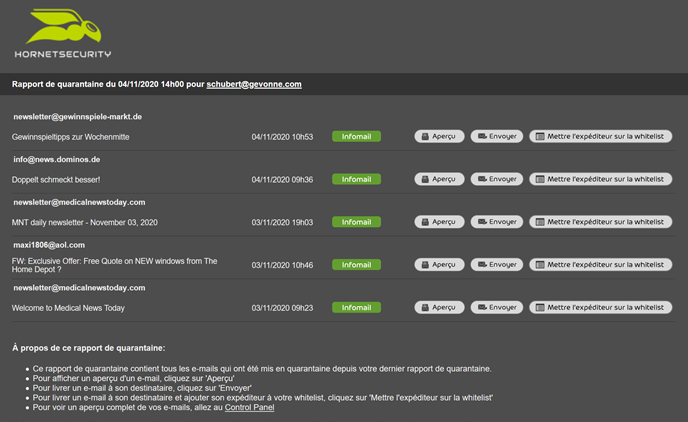
Ces rapports de quarantaine permettent à la fois de consulter les emails qui ont été bloqués par la solution, et de les libérer.
Vous pouvez vous connecter à la plateforme Hornet en tant qu’utilisateur via le lien suivant :
https://cp.hornetsecurity.com/user_dashboard
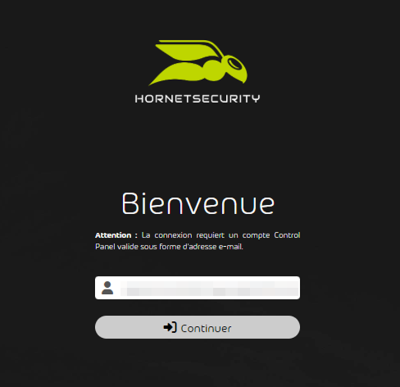
1. Entrer votre adresse email institutionnelle (sous la forme : prenom.nom@etu.u-bordeaux-montaigne.fr)
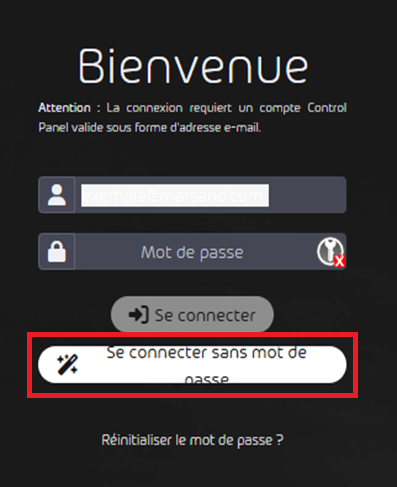
2. Cliquer sur le bouton "Se connecter sans mot de passe" pour recevoir le lien à usage unique
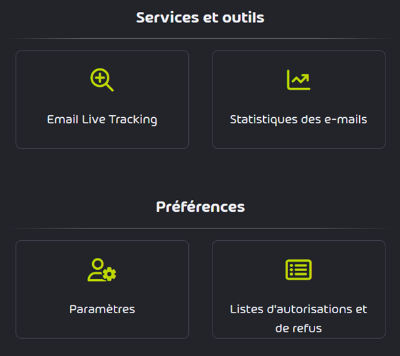 Parmi les Services et outils disponibles de l'interface :
Statistiques des e-mails : vous permet de consulter les statistiques relatives au niveau de menace des mails que vous recevez ;
Dans les Préférences :
Listes d’autorisation et de refus : vous permet de gérer vos préférences en matière d’interlocuteurs fiables ou à bannir.
Ce module va vous permettre d’accéder à vos emails analysés par la solution.
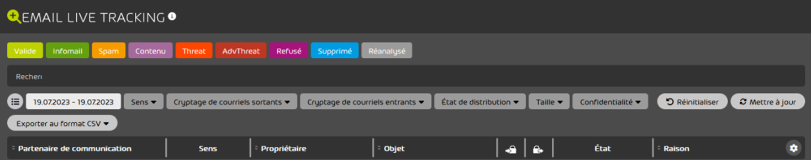
Vous retrouverez les actions possibles sur les emails en cliquant sur la flèche verte liée au mail :
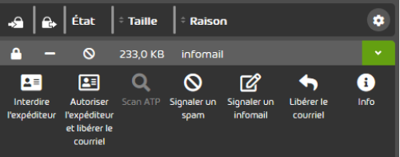
Si un email est légitime et qu’il a été bloqué, il est possible de le libérer en cliquant sur le bouton "Libérer le courriel"
AdvThreat : Advanced Threat Protection a identifié ces courriels comme une menace. Les courriels sont utilisés à des fins illégales et font appel à des moyens techniques sophistiqués qui ne peuvent être contrés qu’à l’aide de procédures dynamiques avancées.
Rappel : pour alerter d'un problème de SPAM, d'hameçonnage par mail ou toute autre suspicion de mails frauduleux, envoyez un mail à incident-phishing@u-bordeaux-montaigne.fr (incident-phishing @ u-bordeaux-montaigne.fr)
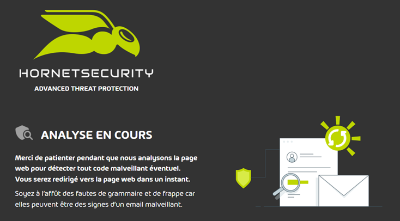 Chaque URL externe (hors sites avec le nom de domaine en u-bordeaux-montaigne) présente dans un mail est réécrite* par la solution. C’est une protection supplémentaire au moment du clic. Une page Hornet Security sera affichée pendant l’analyse et en cas de blocage.
*La réécriture d'URL consiste à modifier les liens présents dans les emails pour rediriger les clics via un serveur de sécurité. Cela permet d'analyser les liens en temps réel pour détecter les menaces potentielles, comme le phishing ou les malwares.


